
Direttiva NIS2: cos’è e perché riguarda le Imprese
La direttiva NIS2 (Network and Information Security 2) è la normativa europea che avvalora gli obblighi di cybersecurity per le organizzazioni che operano in settori considerati essenziali o importanti per l’economia e la società. In Italia è stata recepita con il Decreto Legislativo 138/2024.
Ma la NIS2 cos’è, concretamente, per un’impresa?
Se ancora non si è fatto, rappresenta l’opportunità di adottare misure organizzative e tecniche per prevenire attacchi informatici, proteggere sistemi e dati, gestire gli incidenti e garantire la continuità delle attività.
La normativa introduce un approccio strutturato alla gestione del rischio informatico delle aziende, coinvolgendo anche il management; la cybersecurity non è più soltanto una questione tecnica affidata alla funzione IT, ma una responsabilità che riguarda l’organizzazione nel suo complesso.
Quali aziende devono adeguarsi al NIS2?
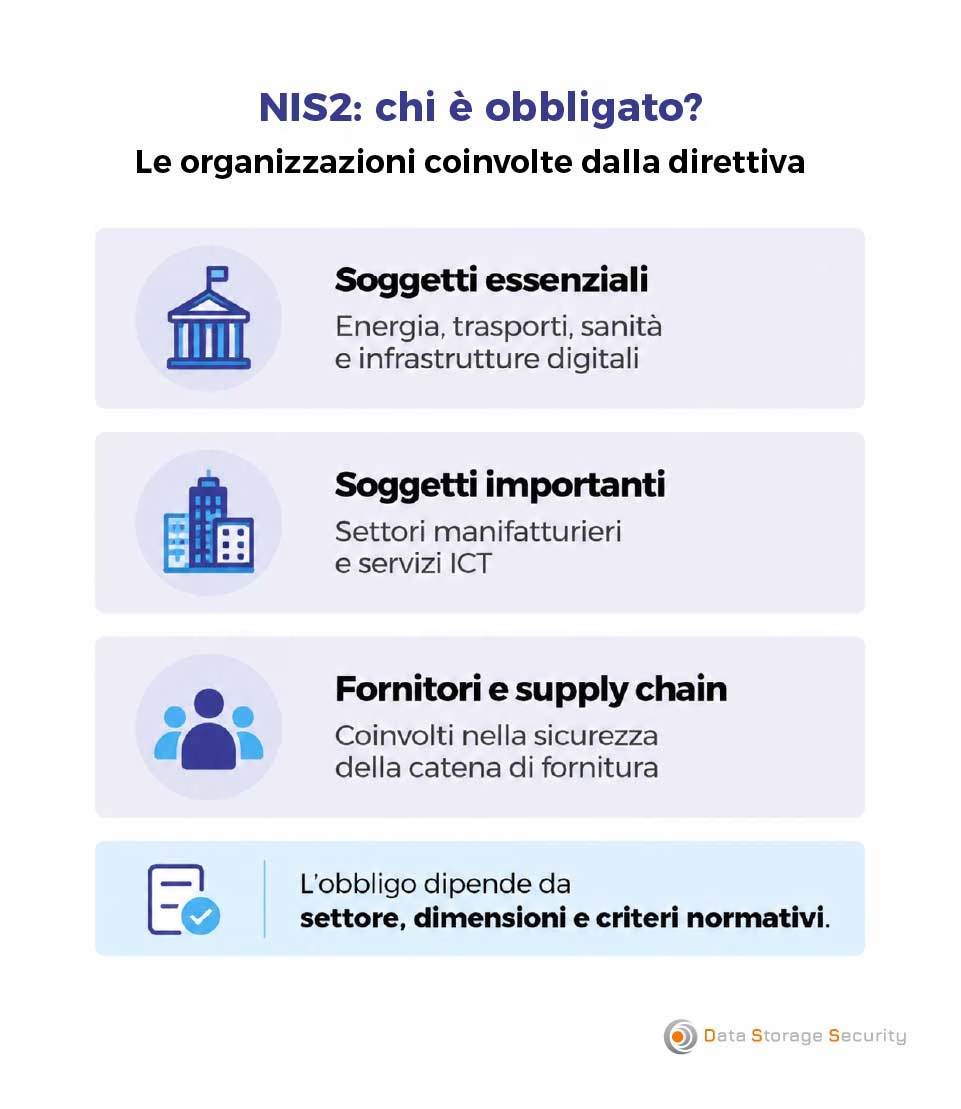
La normativa riguarda soggetti PUBBLICI e PRIVATI che operano nei settori individuati dal decreto, tra cui:
- energia
- trasporti
- sanità
- banking
- infrastrutture digitali
- servizi ICT
- specifici comparti manifatturieri
Come capire se la tua azienda rientra nel NIS2
L’obbligo NIS2 non si applica automaticamente a tutte le imprese dei settori interessati.
Per stabilire se un’organizzazione rientra nel perimetro, occorre verificare:
- Attività svolta e settore di appartenenza
- Dimensioni dell’organizzazione, in base ai criteri previsti dalla normativa
- Condizioni ed eccezioni specifiche che possono determinare l’obbligo anche indipendentemente dalle dimensioni aziendali
La NIS2 coinvolge anche la supply chain: le organizzazioni soggette alla normativa devono valutare i rischi legati ai propri fornitori e alla sicurezza dei prodotti e servizi da cui dipendono. Anche le aziende non direttamente obbligate possono quindi essere chiamate a dimostrare adeguati livelli di sicurezza per continuare a lavorare con clienti soggetti alla NIS2.
I soggetti direttamente interessati sono classificati come essenziali o importanti e la distinzione dipende dai criteri stabiliti dalla normativa. Per determinare se un’impresa rientra effettivamente nel perimetro, non è quindi sufficiente considerare soltanto il settore di appartenenza.
Categoria |
Organizzazioni interessate |
Cosa comporta |
Soggetti essenziali |
Imprese che operano nei settori ad alta criticità, come energia, trasporti, sanità e infrastrutture digitali, se ricorrono i requisiti previsti. |
Obblighi di gestione del rischio, sicurezza informatica e gestione degli incidenti previsti per la categoria. |
Soggetti importanti |
Organizzazioni che operano in settori rilevanti, tra cui specifici comparti manifatturieri e servizi ICT, in presenza dei requisiti normativi. |
Obblighi di sicurezza e gestione del rischio previsti dalla direttiva NIS2. |
Fornitori di soggetti NIS |
Imprese che forniscono prodotti o servizi a organizzazioni direttamente soggette alla normativa. |
Non diventano automaticamente soggetti NIS, ma sono coinvolti nei requisiti di sicurezza della catena di fornitura e nelle verifiche dei propri clienti. |
L’ACN (Agenzia per la Cybersicurezza Nazionale) è l’autorità competente per l’attuazione della direttiva NIS2 in Italia. Ma come può un’azienda sapere se è obbligata ad adeguarsi?
Il primo passo consiste nel verificare il settore di attività, le dimensioni aziendali e gli eventuali criteri specifici contenuti nel Decreto Legislativo 138/2024. È poi necessario controllare gli adempimenti di registrazione e la propria posizione nell’elenco nazionale dei soggetti NIS attraverso il portale dell’ACN.
La mancata ricezione di una comunicazione non è, da sola, una prova dell’esclusione dalla normativa: le aziende potenzialmente interessate devono verificare se rientrano nel perimetro e se hanno assolto gli adempimenti previsti.
Per approfondire, è disponibile la pagina ufficiale dell’Agenzia per la cybersicurezza nazionale ACN.
In caso di dubbio, è opportuno effettuare una verifica preventiva con professionisti competenti in materia di compliance e cybersecurity, senza attendere una comunicazione formale per iniziare a valutare i rischi.
Come adeguarsi al NIS2 entro il 31 ottobre 2026

Per molte organizzazioni già inserite nell’elenco dei soggetti NIS nel 2025, il 31 ottobre 2026 è il termine per completare l’attuazione delle misure di sicurezza di base previste dalla direttiva NIS2.
La scadenza effettiva è di 18 mesi dalla ricezione della comunicazione di inserimento nell’elenco inviata dall’ACN: è quindi importante verificare la propria data, senza considerare il 31 ottobre come un termine valido indistintamente per tutti. Per i soggetti inseriti per la prima volta nel 2026, il termine per queste misure è invece fissato al 31 luglio 2027.
Cosa deve fare concretamente un’azienda per adeguarsi?
Il percorso richiede di passare dalla pianificazione all’effettiva applicazione delle misure previste. In particolare, occorre:
- Verificare gli obblighi applicabili, consultando la comunicazione dell’ACN e le specifiche di base previste per i soggetti essenziali o importanti.
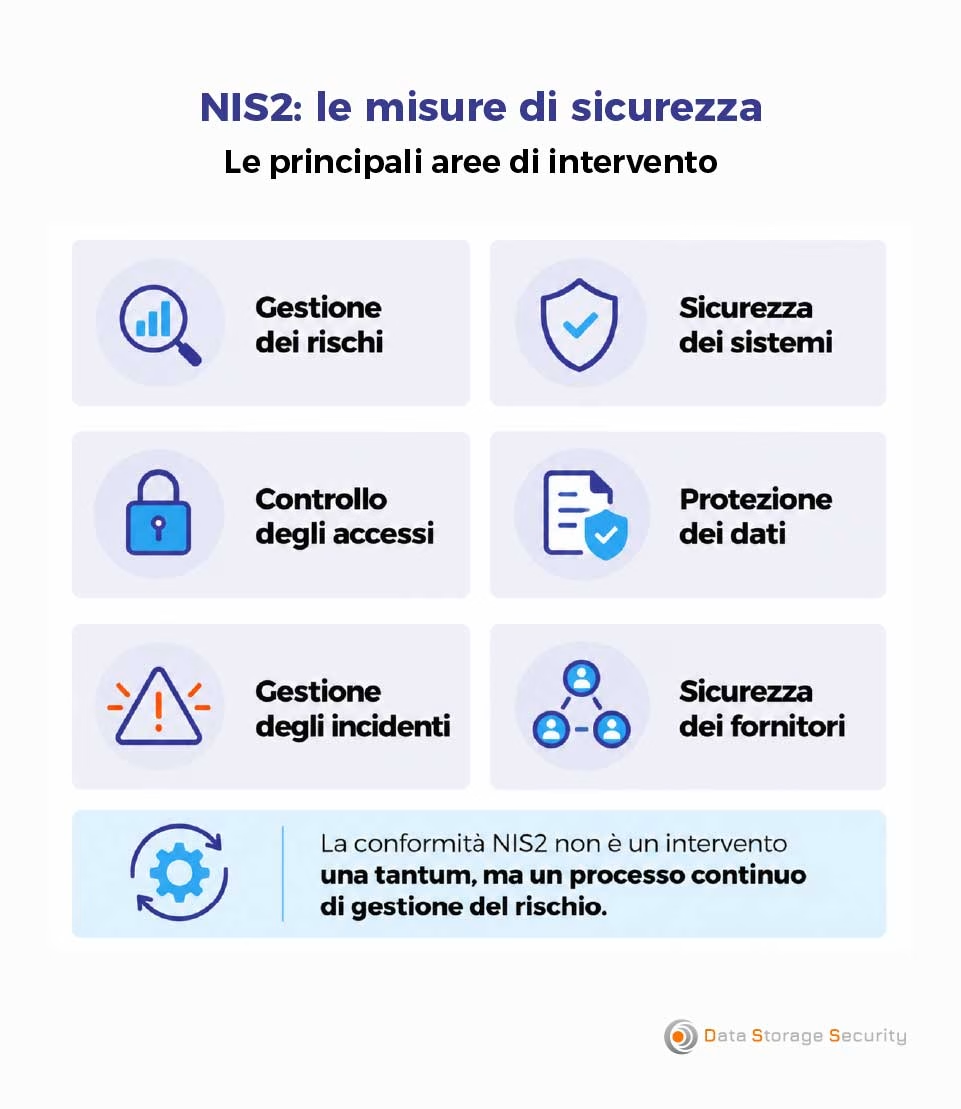
- Attuare le misure di sicurezza richieste, intervenendo su gestione dei rischi, accessi, protezione dei sistemi e dei dati, gestione delle vulnerabilità e sicurezza dei fornitori.
- Definire ruoli e procedure, chiarendo le responsabilità del management e delle funzioni coinvolte, nonché le modalità di gestione e notifica degli incidenti.
- Verificare la continuità operativa, predisponendo strategie di backup, procedure di ripristino e test per ridurre l’impatto di eventuali attacchi o interruzioni.
- Raccogliere evidenze dell’attuazione, come procedure approvate, registri, configurazioni, risultati dei test e documentazione degli interventi effettuati. Non basta disporre di policy scritte: le misure devono essere effettivamente applicate e verificabili.
Le specifiche di base sono definite dalla Determinazione ACN n. 379907 del 19 dicembre 2025 e dai relativi allegati tecnici.
Il rispetto delle scadenze e degli obblighi è importante anche in vista delle attività di vigilanza e verifica dell’ACN a partire dal primo novembre 2026. Per questo le aziende devono poter dimostrare non soltanto di aver pianificato gli interventi, ma di averli realizzati e di mantenerli operativi nel tempo.
Quali misure di sicurezza richiede la NIS2
L’adeguamento alla direttiva NIS2 richiede un approccio strutturato alla cybersecurity, che coinvolge diversi ambiti della sicurezza aziendale:
- Analisi e gestione dei rischi
- Sicurezza dei sistemi informativi
- Controllo degli accessi
- Gestione delle vulnerabilità
- Protezione dei dati
- Risposta agli incidenti informatici
- Sicurezza della catena di fornitura
Un passaggio fondamentale è conoscere il proprio patrimonio informativo: dove si trovano i dati, quali sono critici, chi può accedervi e quanto sono esposti.
Il Data Security Posture Management (DSPM) permette di supportare questo processo attraverso l’individuazione e la classificazione dei dati, l’analisi delle esposizioni e l’identificazione delle priorità di intervento.
Per approfondire, sul nostro sito leggi “Implementare un DSPM: la roadmap in 90 giorni per la NIS2”.
La conformità, tuttavia, non riguarda soltanto la prevenzione degli attacchi. Le aziende devono anche prepararsi a gestire un incidente, riducendo al minimo le interruzioni e ripristinando tempestivamente sistemi e informazioni.
La continuità operativa è quindi una componente essenziale della resilienza richiesta dalla NIS2.
In questo ambito è importante distinguere due aspetti complementari. La Business Continuity permette di mantenere operative le funzioni aziendali essenziali durante un evento critico; il Disaster Recovery si concentra invece sul ripristino di dati, applicazioni e infrastrutture IT.
Per prepararsi a un’interruzione, le aziende devono definire procedure, responsabilità, obiettivi di ripristino e test periodici, oltre a predisporre strategie di backup adeguate.
Scopri i servizi DSS:
La tua azienda sta completando il percorso NIS2? Contatta DSS per valutare le esigenze di protezione e resilienza della tua organizzazione.