
NIS2: mantenere continuità operativa
La conformità alla direttiva NIS2 non si esaurisce nell’adozione di misure di cybersecurity. Tra gli obblighi NIS2 rientra anche la capacità di affrontare incidenti e interruzioni, limitandone l’impatto e ripristinando tempestivamente dati, sistemi e servizi essenziali.
La continuità operativa è quindi una componente fondamentale della resilienza aziendale. Ma quali sono i requisiti NIS2 da tradurre in misure concrete? Backup affidabili, protezione dai ransomware, obiettivi di ripristino definiti e un piano di continuità operativa verificato sono alcuni degli elementi su cui costruire una strategia efficace.
Obblighi e requisiti per la continuità operativa con il NIS2
Il decreto legislativo 138/2024, che recepisce la direttiva NIS2 in Italia, tra le misure di gestione dei rischi informatici include diversi ambiti legati alla resilienza aziendale:
- Continuità operativa, per garantire il mantenimento delle attività essenziali in caso di interruzione.
- Gestione dei backup, per assicurare la disponibilità e il recupero dei dati.
- Disaster recovery, per ripristinare sistemi e infrastrutture IT dopo un incidente.
- Gestione delle crisi, per coordinare le azioni necessarie a contenere gli impatti e riprendere le attività.
Non basta quindi predisporre procedure sulla carta: è necessario adottare misure adeguate ai rischi, assegnare responsabilità precise e verificare che le soluzioni implementate siano realmente efficaci. Per inquadrare meglio gli obblighi previsti dalla normativa e capire quali aziende sono coinvolte, bisogna quindi rifarsi alla legge relativa al NIS2 di cui trovate riferimenti nell’articolo NIS2: cos’è, chi è obbligato e quali sono le scadenze.
Backup NIS2: proteggere i dati e garantire il recupero
Nell’ambito dei requisiti NIS2, il backup è il primo elemento di una strategia di ripristino, ma la creazione di copie periodiche non è sufficiente: i dati devono essere protetti, conservati in modo sicuro e recuperabili anche quando l’infrastruttura principale è compromessa.
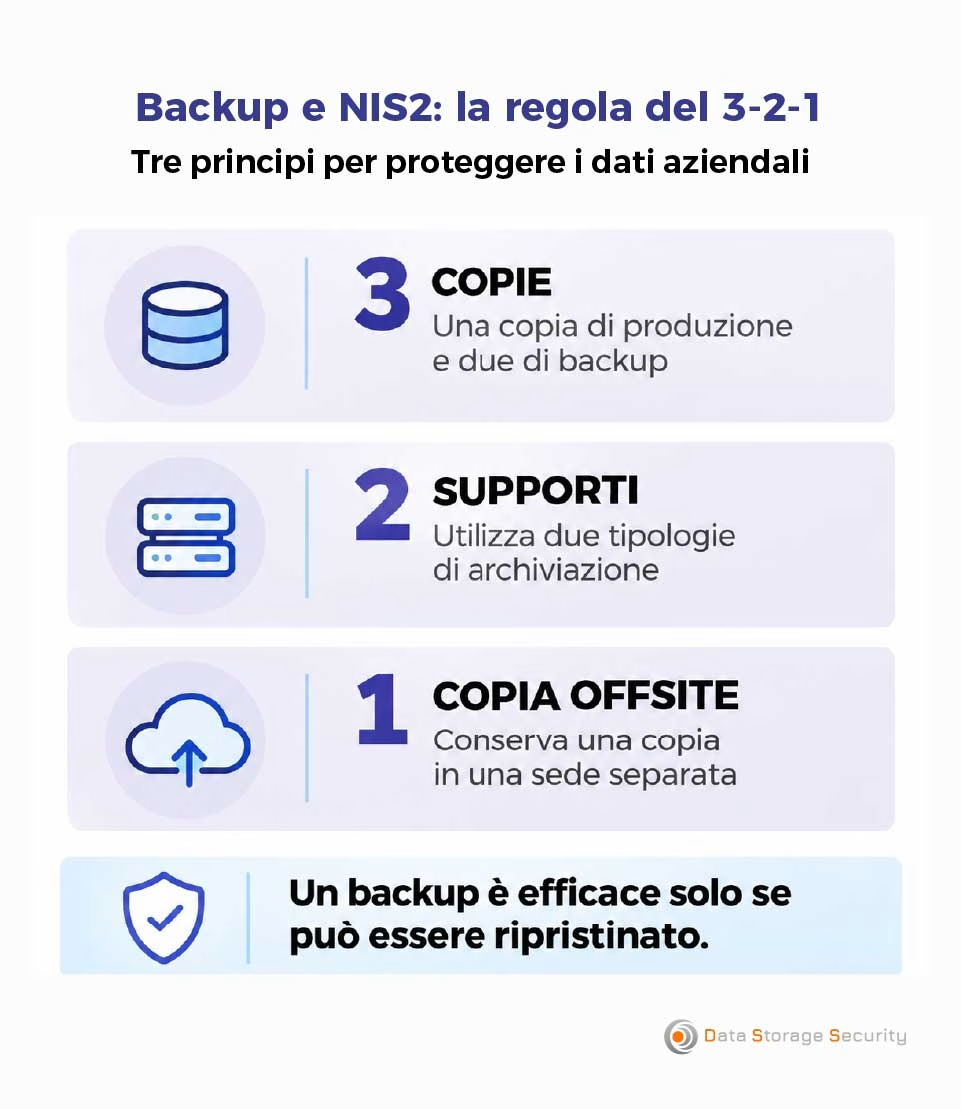
Un riferimento utile è la regola del 3-2-1 che nello specifico prevede:
- 3 copie dei dati: una copia di produzione e due copie di backup.
- 2 diversi tipi di supporti di archiviazione: ad esempio, dischi rigidi e archiviazione cloud.
- 1 copia offsite: archiviata in una località fisicamente separata.
A questo metodo è opportuno abbinare misure come l’immutabilità dei backup o la separazione delle copie dalla rete aziendale, per ridurre il rischio che un ransomware possa comprometterle.
Questa strategia consente di garantire una protezione completa contro una vasta gamma di minacce, inclusi guasti hardware, errori umani e attacchi informatici.
È altrettanto necessario verificare periodicamente l’integrità delle copie e testare le procedure di restore: un backup è efficace solo se consente di recuperare davvero le informazioni necessarie. Per approfondire puoi leggere l’articolo Backup Immutabili, cosa sono e quando utilizzarli.
Ransomware: pianificare la ripartenza dopo un attacco
Un attacco ransomware può bloccare sistemi e applicazioni, cifrare i dati e tentare di eliminare anche le copie di sicurezza. Per questo, la protezione preventiva deve essere integrata con una strategia di recupero.
Le misure concrete per proteggersi da un attacco ransomware a garanzia del ripristino includono:
- Backup isolati dalla rete aziendale o immutabili.
- Controllo degli accessi ai sistemi e alle copie di backup.
- Procedure per identificare le versioni dei dati non compromesse.
- Piano di ripristino dei servizi in un ambiente sicuro.
Prima di riattivare i sistemi, occorre inoltre verificare che la minaccia sia stata contenuta, evitando di reintrodurre dati o componenti compromessi.
Il ripristino deve essere pianificato e testato in anticipo, non improvvisato durante l’emergenza: ne parliamo anche nel testo dedicato a come affrontare possibili attacchi ransomware.
RTO e RPO: definire tempi e limiti del ripristino
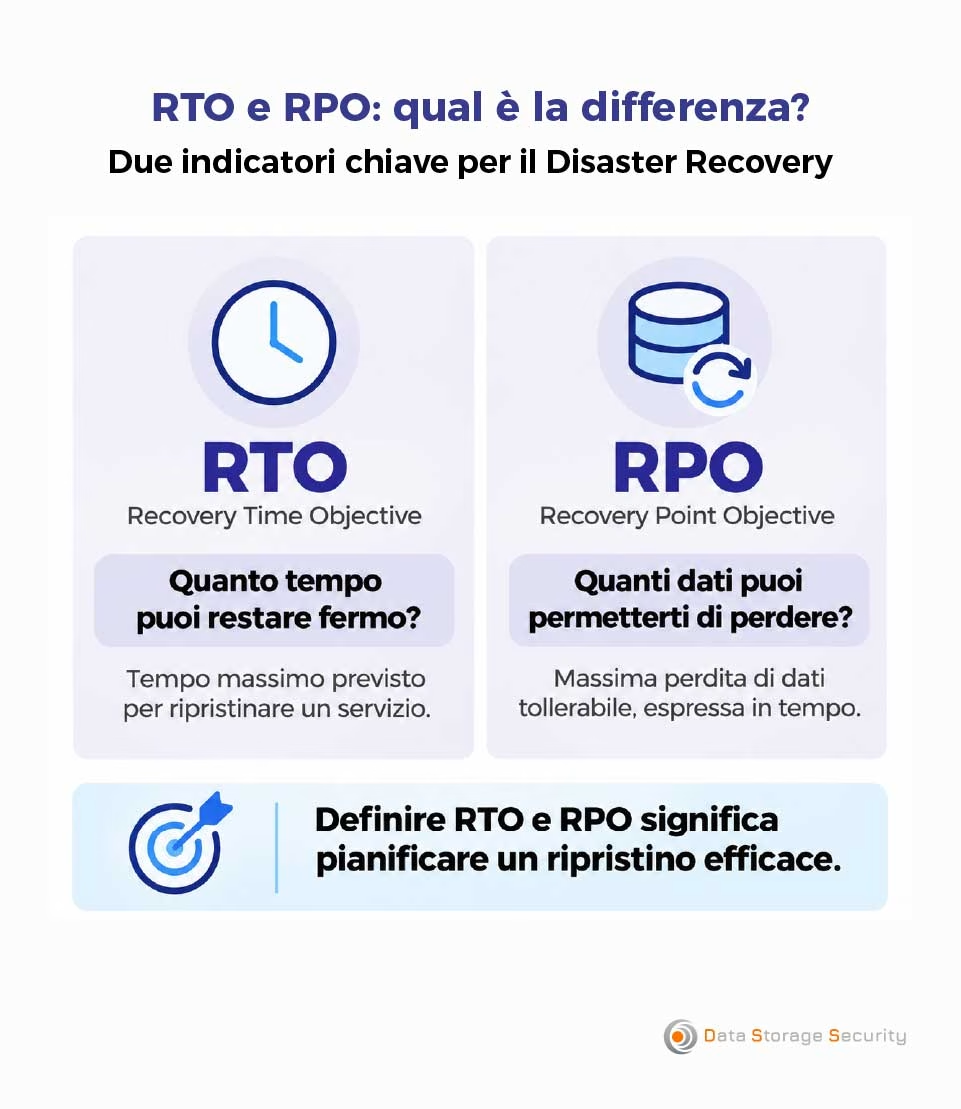
Per costruire un piano efficace, l’azienda deve stabilire quali servizi ripristinare per primi, quanto tempo può tollerare un’interruzione e quanti dati può permettersi di perdere.
Ecco i due parametri che aiutano a tradurre queste esigenze di ripristino in obiettivi misurabili:
- RTO (Recovery Time Objective): il tempo massimo previsto per ripristinare un sistema o un servizio dopo un’interruzione.
- RPO (Recovery Point Objective): la quantità massima di dati che l’organizzazione può accettare di perdere, espressa come intervallo temporale rispetto al momento dell’incidente.
Gli obiettivi cambiano in base alla criticità dei processi: un sistema necessario alla produzione o alla gestione degli ordini può richiedere tempi di recupero molto diversi da quelli di un’applicazione secondaria.
Definire RTO e RPO realistici consente di scegliere le tecnologie appropriate, dimensionare le risorse e verificare che le prestazioni di ripristino siano coerenti con le esigenze del business. Sul blog trovi un articolo dedicato: RTO e RPO: capire le differenze per un Backup & Disaster Recovery efficace.
NIS2 e disaster recovery: ripristinare sistemi e dati
Il disaster recovery riguarda il recupero di dati, applicazioni e infrastrutture IT dopo un guasto grave, un attacco informatico o un altro evento critico. Un piano efficace definisce i sistemi prioritari, le procedure di ripristino, le risorse alternative e le modalità di test.
In ottica NIS2, disporre di procedure documentate e verificare che siano applicabili in condizioni reali è fondamentale per ridurre i tempi di inattività e limitare le conseguenze di un incidente.
E’ altrettanto importante che il piano venga aggiornato ogni volta che cambiano infrastrutture, applicazioni o processi aziendali.
Come costruire un piano di continuità operativa conforme alla NIS2
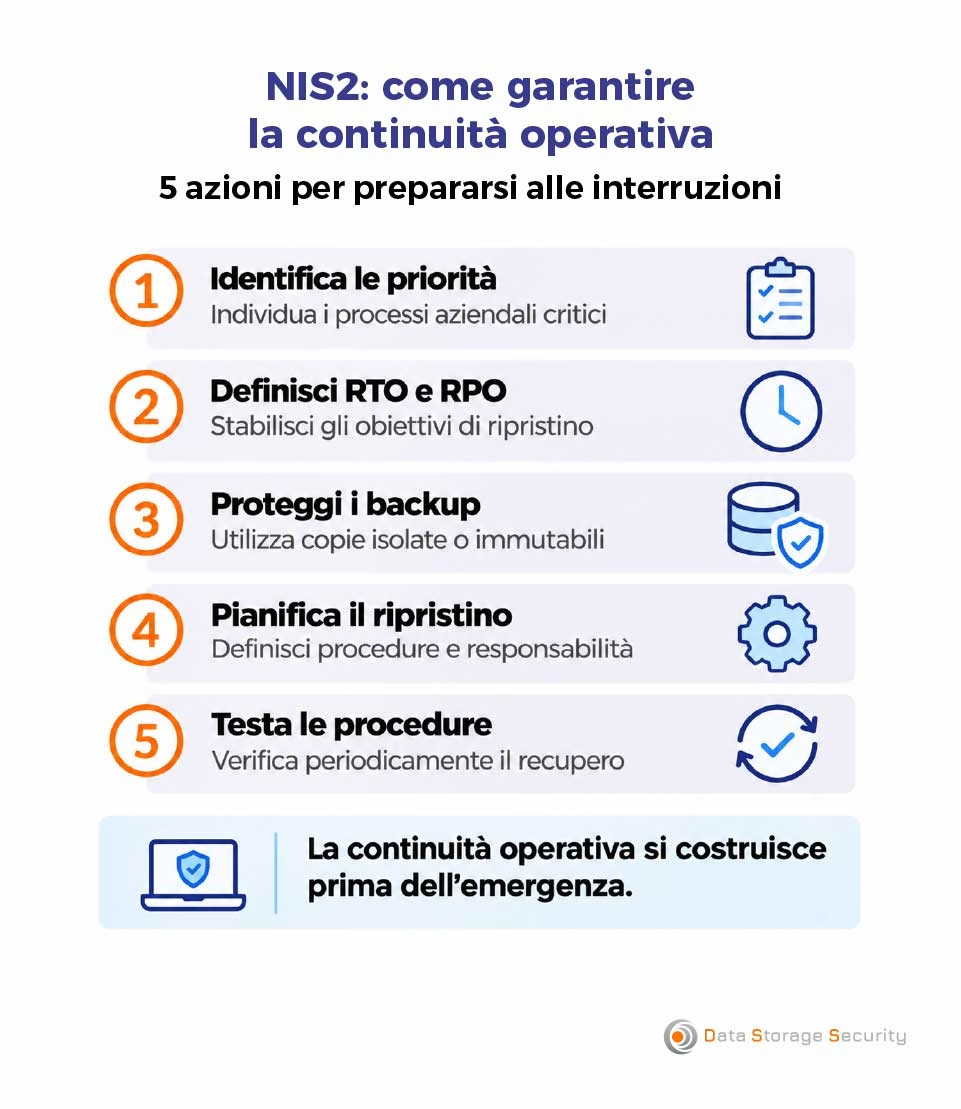
Per affrontare gli obblighi NIS2 e rafforzare la continuità operativa, le imprese sono quindi tenute ad adottare misure concrete:
- Identificare i processi critici e le attività da ripristinare prioritariamente.
- Definire gli obiettivi di ripristino, stabilendo tempi e quantità di dati recuperabili.
- Proteggere i backup da accessi non autorizzati e attacchi informatici.
- Documentare le procedure di gestione degli incidenti e di ripristino.
- Testare periodicamente le soluzioni adottate per verificare l’effettiva capacità di recupero.
Un piano di continuità operativa deve coordinare queste misure e chiarire responsabilità, priorità e modalità di intervento in caso di incidente. Deve essere coerente con i rischi aziendali e verificato nel tempo, affinché le procedure siano realmente applicabili quando serve.
Data Storage Security aiuta le aziende a pianificare la propria continuità operativa e a proteggere i dati attraverso servizi di Disaster Recovery e Business Continuity, con soluzioni orientate alle esigenze operative e ai tempi di ripristino richiesti.